Illustration IA : scène générique non documentaire, sans représentation fidèle de l’ouvrage ni valeur de schéma technique.
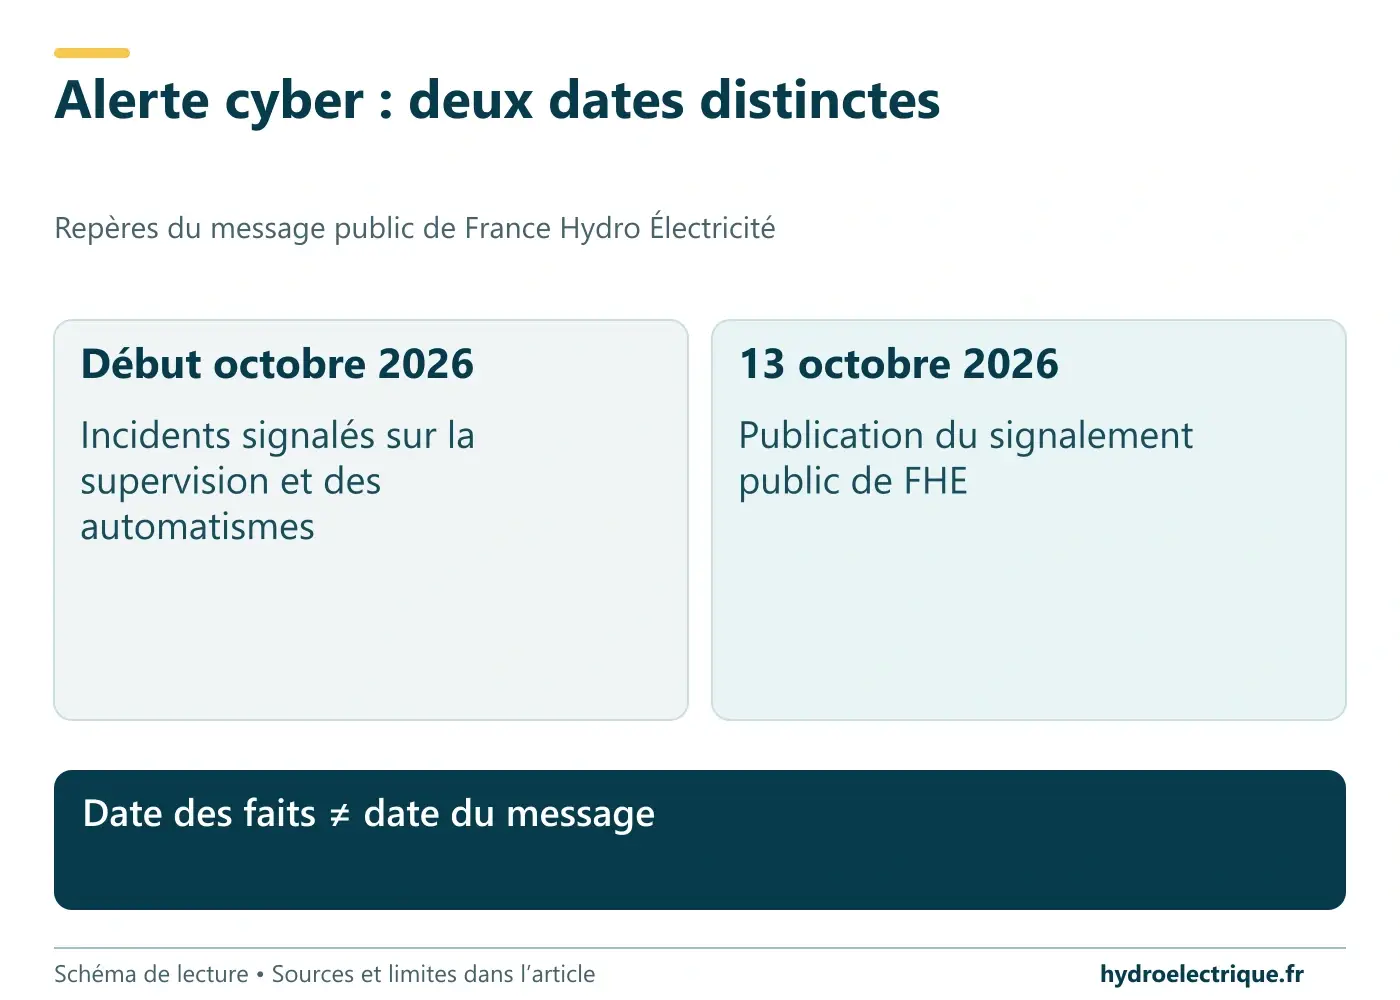
France Hydro Électricité a signalé le 13 octobre 2026 des cyberattaques ayant touché, début octobre, la supervision et des automatismes de centrales. L’information publique reste limitée. Elle rappelle l’intérêt de séparer trois tâches : protéger les accès industriels, qualifier les faits observés et organiser un signalement exploitable.
L’alerte cyber vise supervision et automatismes
Le message public de France Hydro Électricité rapporte des signalements de plusieurs producteurs. Il situe les événements au début du mois et désigne deux familles de systèmes concernés : supervision et automatismes. Le syndicat ne rend publics ni liste d’installations, ni nombre exact de victimes, ni bilan de production perdue. La suite de la publication est réservée aux adhérents ; les détails techniques des incidents ne figurent pas dans son introduction accessible France Hydro Électricité.
Pour une équipe d’exploitation, ces fonctions renvoient à la connaissance de l’état des équipements et à leur conduite. L’étendue d’un incident, sa durée et ses conséquences effectivement constatées sont donc déterminantes. Une interruption de supervision, une modification de programme et une indisponibilité de production appellent des constats distincts. Les distinguer permet de transmettre aux responsables techniques une information exploitable, sans attribuer aux centrales concernées des dommages que le message public ne décrit pas.
Le procédé physique change la lecture du risque
Les guides de l’ANSSI distinguent l’informatique industrielle, souvent désignée par le sigle OT, de l’informatique de gestion. La première surveille ou conduit des procédés ayant une action physique. Ses contraintes ne se résument donc pas à la protection de documents. La méthode de classification publiée en avril 2025 propose un socle proportionné au système considéré, plutôt qu’une solution identique pour tous les équipements ANSSI.
Dans la lecture d’une actualité hydroélectrique, cette distinction déplace la bonne question. Il faut savoir quelle fonction est affectée et comment l’exploitant conserve une connaissance fiable de son installation. Un écran de conduite peut être indisponible sans que toutes les protections physiques soient perdues. Inversement, une image affichée normalement ne constitue pas, à elle seule, un diagnostic cyber. Ce sont des possibilités générales, pas la description des incidents d’octobre.
Pour préparer les échanges entre conduite et prestataires, une fiche d’installation peut réunir le nom des équipements, leur fonction, le responsable d’exploitation et les coordonnées de maintenance. On peut y distinguer les personnes habilitées à observer, à administrer et à modifier une configuration. L’intérêt de ce travail est organisationnel : lorsqu’une anomalie apparaît, l’équipe sait à qui poser les questions et de quel équipement elle parle. Cette préparation ne suppose aucune connaissance du mode d’attaque signalé par d’autres producteurs ; elle rend simplement les échanges plus précis entre les intervenants qui connaissent réellement le site.
Les accès distants sont un point de contrôle concret
Dans une recommandation datée du 22 janvier 2026, le CERT-FR s’adresse expressément aux acteurs de l’énergie et de l’eau. Il décrit des interfaces industrielles accessibles depuis Internet et des faiblesses d’authentification. Il recommande notamment un filtrage des connexions, un accès distant sécurisé par VPN, la suppression des identifiants par défaut et la mise à jour des solutions utilisées. Le document invite les exploitants à solliciter leur installateur ou intégrateur si nécessaire CERT-FR.
Ces recommandations donnent une base de discussion vérifiable avec un prestataire : quels accès existent, qui les utilise et comment sont-ils maintenus ? Elles n’établissent pas que les attaques signalées par FHE ont utilisé une interface exposée. Relier automatiquement l’alerte récente à un mécanisme décrit dans un document antérieur serait une hypothèse. Le rapprochement utile consiste à vérifier son propre périmètre, avec les responsables compétents, plutôt qu’à attribuer une cause inconnue aux victimes.
Surveiller la production ne suffit pas à détecter une intrusion
La doctrine de détection industrielle de l’ANSSI souligne une distinction importante : la supervision du procédé n’est pas conçue comme une supervision de sécurité informatique. Les deux répondent à des objectifs différents. Les moyens de détection viennent compléter la protection, notamment lorsque certaines mesures sont difficiles à appliquer en raison des contraintes de fonctionnement ou du cycle de vie du matériel. Le document présente ce cadre général, pas une enquête sur les centrales concernées par FHE ANSSI.
Pour un lecteur non spécialiste, on peut comparer les questions posées : l’exploitation cherche à savoir comment fonctionne l’installation ; l’analyse de sécurité cherche aussi à déterminer si des actions inhabituelles sont légitimes. L’une peut fournir des indices à l’autre. Organiser leur rapprochement exige de savoir à qui transmettre ces indices. Le point utile n’est donc pas d’accumuler des alarmes, mais de prévoir comment une anomalie sera examinée et documentée.
Des journaux pour reconstruire une chronologie
Le guide de l’ANSSI consacré à la journalisation présente les traces d’événements comme un support de détection et d’analyse après incident. Croiser les journaux de plusieurs composants peut aider à comprendre un cheminement et à évaluer un impact. Cette perspective explique pourquoi une investigation ne se réduit pas à une capture d’écran inquiétante : elle doit replacer l’observation parmi des événements datés et des systèmes identifiés ANSSI.
Une chronologie exploitable sépare l’heure d’une première anomalie, celle de sa découverte et celle des actions effectuées ensuite. Dans un compte rendu, cette séparation évite de prendre le début de l’enquête pour le début de l’attaque. Elle permet aussi de distinguer ce qui était directement visible de ce qui a été établi plus tard. Cette grille de lecture vaut pour de futurs retours d’expérience ; elle ne fournit aucune heure manquante dans l’alerte actuelle.
La qualification précède le récit définitif
L’ANSSI a publié le 16 septembre 2026 un ensemble de guides sur l’investigation et la qualification d’incidents. Leur présentation vise aussi les organisations qui soupçonnent un incident, sans disposer encore d’un diagnostic établi. Elle distingue ces travaux des guides consacrés à la gestion de crise et à la remédiation. Cette organisation rappelle qu’identifier le problème, coordonner la réponse et rétablir durablement le service sont des dimensions complémentaires ANSSI.
Pour une centrale, la différence est pratique : une investigation peut confirmer une compromission, préciser son périmètre ou corriger une première interprétation. Le compte rendu d’exploitation doit pouvoir conserver ces évolutions au lieu de figer immédiatement un scénario. Ce besoin de clarté conduit à identifier les interlocuteurs capables d’analyser les faits, les personnes responsables de l’exploitation et celles qui coordonnent les échanges externes. La salle de conduite et l’expertise informatique ont ainsi des informations complémentaires à partager.
Recevoir un signalement demande aussi une vérification
Le CERT-FR explique que ses propres signalements peuvent porter sur une vulnérabilité ou sur un incident, avec des niveaux de certitude différents. Il recommande de vérifier l’identité de l’interlocuteur et rappelle la sensibilité possible des informations transmises. Une adresse de contact pérenne facilite les échanges malgré les absences ou les changements d’équipe. Ces indications concernent le fonctionnement général de ses notifications, pas une confirmation de son intervention dans le dossier FHE CERT-FR.
Ce cadre incite à préparer un circuit de réception compréhensible : un message doit atteindre une personne capable de le prendre en charge et de retrouver les responsables concernés. L’objectif n’est pas de diffuser largement des détails techniques potentiellement sensibles. C’est de permettre une vérification sérieuse, puis une transmission adaptée. Le lecteur trouvera dans notre dossier sur les risques cyber des systèmes de contrôle le contexte technique général.
Alerte cyber : les informations encore attendues
La prochaine information utile serait un retour d’expérience public distinguant les fonctions affectées, les conséquences observées et les mesures de rétablissement. Elle permettrait de comparer des faits plutôt que des impressions. En attendant, l’intérêt de l’alerte tient à sa fonction de rappel sectoriel : l’exploitation d’une centrale comprend aussi la maîtrise des accès numériques et l’organisation d’une réponse lorsque des anomalies apparaissent.
Ce suivi doit conserver deux niveaux. Le premier concerne les événements signalés, dont les détails publics sont encore rares. Le second concerne les ressources de prévention et d’investigation déjà disponibles. Les rapprocher est utile pour préparer les questions à poser ; les confondre reviendrait à transformer des recommandations générales en conclusions sur une attaque précise. C’est cette séparation qui permettra d’évaluer les prochains éléments avec rigueur, sans amplifier artificiellement le bilan annoncé.
L’alerte publique identifie un secteur et des fonctions touchées. Les guides ANSSI apportent un cadre général ; ils ne prouvent ni la cause ni les conséquences des incidents d’octobre.
Quels sont les risques de cyberattaques sur les systèmes de contrôle ?Comment mettre en place la télésurveillance d’une microcentrale ?Comment la télémétrie aide-t-elle à la gestion des débits en temps réel ?
Comment la digitalisation transforme-t-elle la gestion des centrales ?Quelles sont les méthodes de surveillance à distance d’une centrale ?Quels sont les défis de la maintenance prédictive en hydroélectricité ?Comment assurer la sécurité des riverains près d’une centrale hydroélectrique ?